IPA: valutazione di un cloud ibrido AWS
Markdown version of https://www.pablo.one/projects/ipa-aws-hybrid-cloud/ · Index for AI agents: https://www.pablo.one/llms.txt · Full site in one file: https://www.pablo.one/llms-full.txt
- Year: 2025
- Location: Berna, Svizzera
- Type: Progetto finale
- Tags: AWS, Reti, VPN
Panoramica del progetto
L’IPA (Individuelle Praktische Arbeit, lavoro pratico individuale) è il progetto pratico finale del mio tirocinio come informatico sviluppo di piattaforme (AFC). L’ho svolto in Swisscom a marzo 2025.
Il compito: dimostrare che una VPN IPSec Site-to-Site ridondante tra un ambiente on-premises e un VPC AWS funziona, monitorarla e valutare quando questo tipo di connessione cloud ibrida ha senso.
Ruoli e competenze
- Ruoli: Solutions Architect, Network Engineer
- Competenze acquisite: Routing BGP, VPN IPSec, VPN Site-to-Site, routing Transit Gateway
- Tecnologie: AWS, firewall OPNsense, VMware ESXi, Ubuntu Server, Cisco ASR, HERMES 5
Cosa ho costruito
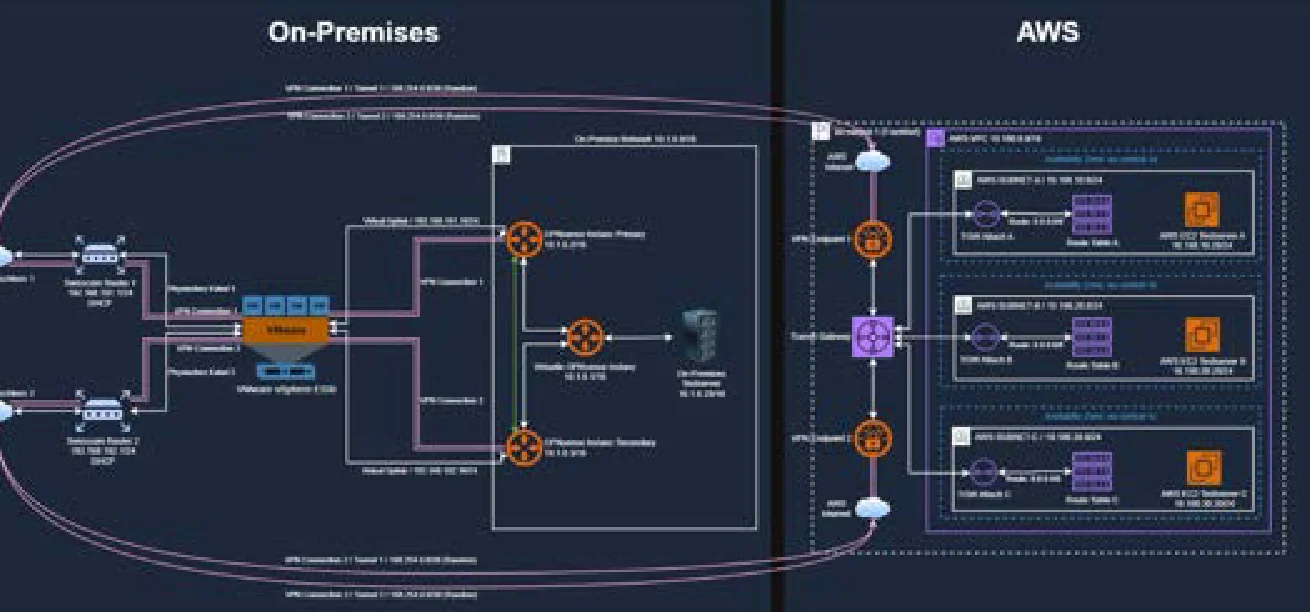
- On-premises: Due firewall OPNsense come VM su VMware ESXi in un lab Swisscom, ognuno con la propria linea internet e IP pubblico, configurati in alta disponibilità.
- VPN: Due connessioni AWS Site-to-Site VPN verso la regione di Francoforte (eu-central-1), ognuna con due tunnel IPSec: uno attivo, uno di riserva.
- Routing: Un AWS Transit Gateway collega le subnet del VPC e le due VPN. Il peering BGP tra on-premises e AWS instrada il traffico in modo dinamico.
- Monitoraggio: Amazon CloudWatch controlla i tunnel. Amazon SNS invia un allarme quando uno cade.
- Test: Server di test Ubuntu su entrambi i lati hanno verificato connessione, velocità, latenza e failover.
Risultato
La soluzione ha soddisfatto tutti i requisiti. La velocità media era di 314 Mbit/s, con un obiettivo di 100 Mbit/s. La latenza media era di 10,2 ms, con un obiettivo di circa 25 ms. Quando il firewall principale è stato spento, la connessione è tornata in pochi secondi, e il principale ha ripreso il controllo dopo il riavvio.
Il progetto ha seguito il metodo di progetto HERMES 5.1. La documentazione completa ha 205 pagine ed è in tedesco.
Documentation
IPA: valutazione di un cloud ibrido AWS (PDF, 205 pages)
Links
Image gallery
Photos by Pablo Wynistorf.